Bayangkan Anda sedang memimpin rapat penting dengan puluhan peserta dari kantor cabang. Tiba-tiba seorang peserta mulai berbicara kasar, atau malah membagikan layar yang tidak seharusnya dilihat semua orang. Anda klik tombol "mute" di aplikasi meeting yang Anda pakai. Peserta berhenti berbicara. Masalah selesai, kan?
Tidak selalu. Inilah perbedaan kritis antara kontrol yang hanya berupa antarmuka visual dengan kontrol yang benar-benar ditegakkan oleh server. Banyak platform meeting populer mengandalkan model pertama: tombol ada di tangan host, tetapi keputusan sebenarnya bisa diabaikan oleh perangkat peserta jika dia tahu caranya.
Ketika Tombol Tidak Berarti Kontrol
Sistem kontrol yang hanya bersifat visual memiliki celah fundamental. Host menekan "mute semua", tetapi perintah itu hanya mengubah tampilan di antarmuka mereka. Data yang dikirim ke peserta mungkin hanya berupa notifikasi, bukan perintah wajib. Peserta dengan pengetahuan teknis bisa mengabaikannya, atau bahkan merekam audio mereka sendiri tanpa sepengetahuan host.
Demikian pula dengan fitur "keluarkan peserta". Jika server tidak memverifikasi ulang perintah itu sebelum mengeksekusi, peserta yang dikeluarkan bisa mencoba masuk kembali tanpa jeda, atau perangkat mereka masih menyimpan koneksi yang aktif meski tampilan sudah tertutup.
Model ini bekerja baik untuk rapat santai dengan peserta yang kooperatif. Tapi untuk kebutuhan bisnis formal—apalagi melibatkan data sensitif—hal ini menciptakan risiko kontrol yang ilusi.
Server sebagai Hakim yang Tidak Bisa Disogok
Alternatifnya adalah model di mana setiap perintah host diverifikasi ulang di server sebelum dijalankan. Host menekan "mute", perintah itu dikirim ke server, server memastikan host memang punya hak untuk itu, kemudian server baru mengirim perintah binding ke peserta. Peserta tidak bisa mengabaikannya—bukan karena aplikasi mereka dimaksa, melainkan karena data audio dari mereka tidak akan diteruskan jika tidak memenuhi izin dari server.
Pendekatan ini juga mencegah perintah duplikat dalam hitungan detik. Jika host secara tidak sengaja klik tombol "mute" berkali-kali, server bisa menyaring duplikat dalam jendela waktu tertentu (misalnya 30 detik), sehingga tidak membanjiri perangkat peserta dengan perintah yang sama.
Rekaman Pribadi, Bukan Data Pihak Ketiga
Implikasi dari verifikasi server ini meluas ke fitur rekaman. Dalam banyak platform meeting, rekaman disimpan di cloud pihak ketiga. Host mungkin lupa bahwa file sudah tersimpan di sana. Ketika langganan berakhir atau terjadi kebijakan baru, data rekaman bisa berada di luar kontrol mereka.
Sebaliknya, jika rekaman langsung diunduh ke komputer host tanpa pernah transit lewat server pihak ketiga, data tetap berada di tangan pemilik. Host bisa menyimpannya, menghapusnya, atau berbagi sesuai kebijakan internal kantor mereka—tanpa bergantung pada kebijakan retensi data platform.
Fitur ini menjadi penting bagi perusahaan yang memiliki standar keamanan data ketat atau yang bekerja di industri dengan regulasi privasi ketat.
Kasus: Perusahaan Perhotelan dengan Puluhan Rapat Rutin
Pertimbangkan situasi perusahaan perhotelan dengan kantor di berbagai lokasi. Mereka mengadakan rapat operasional harian, rapat tim departemen, dan meeting dengan klien korporat. Setiap hari ada 20-30 rapat yang berjalan bersamaan.
Masalah dimulai ketika platform meeting mereka memotong rapat secara otomatis di menit ke-40 dalam versi gratis, atau mengenakan biaya lisensi per host yang terus naik per tahun seiring dengan penambahan peserta. Rekaman disimpan di cloud pihak ketiga, sehingga mereka tidak bisa dengan bebas menghapus atau memindahkan file lama untuk menghemat ruang.
Perubahan kebijakan dari platform juga membuat mereka cemas—bagaimana jika akses rekaman lama tiba-tiba dibatasi? Atau jika harga langganan melompat drastis saat mereka sudah bergantung penuh?
Solusi yang mereka cari adalah platform meeting yang bisa dipasang di server kantor mereka sendiri. Data rekaman tersimpan lokal, tanpa batas durasi rapat, tanpa batas jumlah peserta, dan kontrol host yang benar-benar berlaku—bukan hanya di antarmuka, melainkan ditegakkan oleh logika server.
Implementasi Verifikasi Server dalam Praktik
Untuk mewujudkan ini, arsitektur harus didesain dengan konsisten. Ketika host menekan tombol, aplikasi tidak langsung mengubah tampilan peserta. Sebaliknya, tombol mengirim permintaan ke server. Server memeriksa kredensial host, memverifikasi bahwa peserta yang ditargetkan ada dalam ruang yang sama, dan baru kemudian menjalankan perintah. Setiap langkah dicatat untuk audit trail.
Fitur enkripsi media—menggunakan protokol seperti DTLS-SRTP yang merupakan standar bawaan dalam WebRTC—memastikan bahwa aliran audio dan video antarpeserta terlindungi. Meski demikian, verifikasi server tetap perlu berjalan di lapisan kontrol, bukan hanya di lapisan enkripsi.
Teknologi WebRTC memungkinkan audio dan video mengalir langsung antar-peserta (peer-to-peer) tanpa harus melewati server pusat, sehingga mengurangi beban server dan latensi. Tetapi untuk perintah kontrol—mute, keluarkan peserta, kunci ruang—server masih berperan penting sebagai arbitrator.
Kesimpulan: Kontrol yang Nyata, Bukan Ilusi
Dalam memilih platform meeting untuk kebutuhan bisnis formal, pertanyaan yang perlu diajukan bukan hanya "apa fitur-fiturnya?" melainkan "bagaimana fitur itu ditegakkan?". Apakah tombol kontrol host hanya mengubah antarmuka, atau apakah perintah itu benar-benar diverifikasi dan dijalankan oleh server?
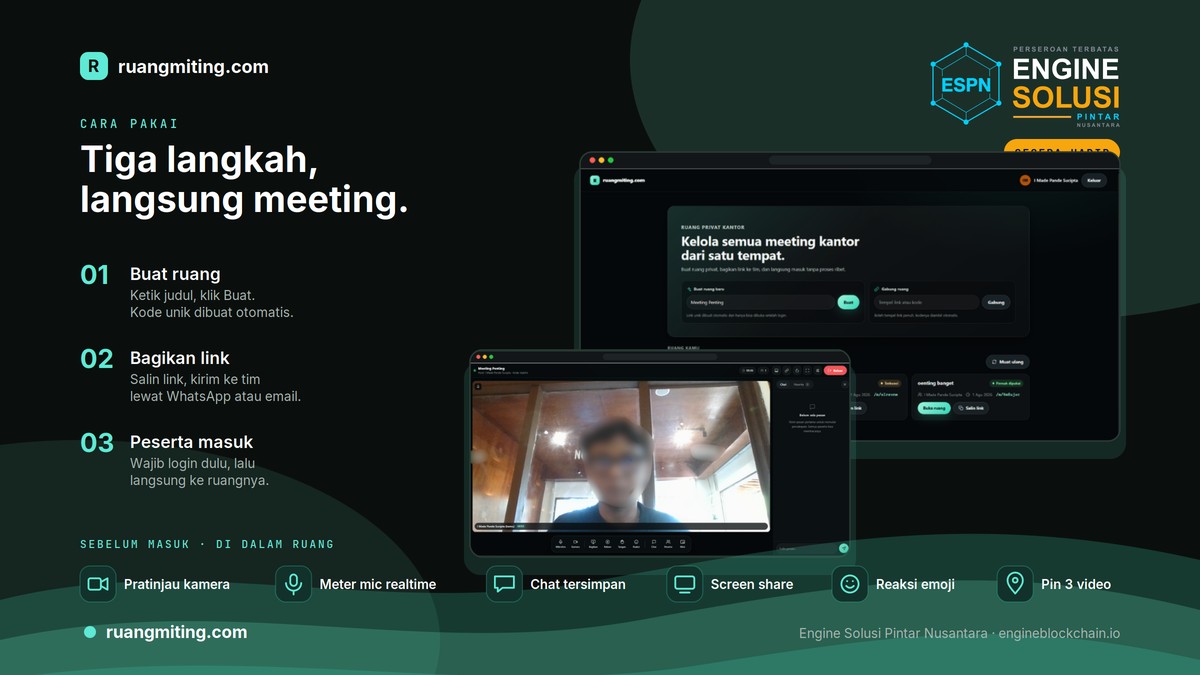
Bagi pelaku bisnis yang menghargai privasi data, keamanan, dan kontrol penuh atas infrastruktur rapat mereka, perbedaan ini sangat berarti. Platform seperti Ruangmiting yang sedang disiapkan oleh perusahaan teknologi Indonesia adalah contoh pendekatan yang menempatkan verifikasi server sebagai fondasi, bukan fitur tambahan.
Kontrol sejati dimulai dari desain arsitektur yang tidak bisa dikompromikan—dan itulah yang membedakan platform meeting yang hanya terlihat modern dengan platform yang benar-benar aman dan terkontrol.